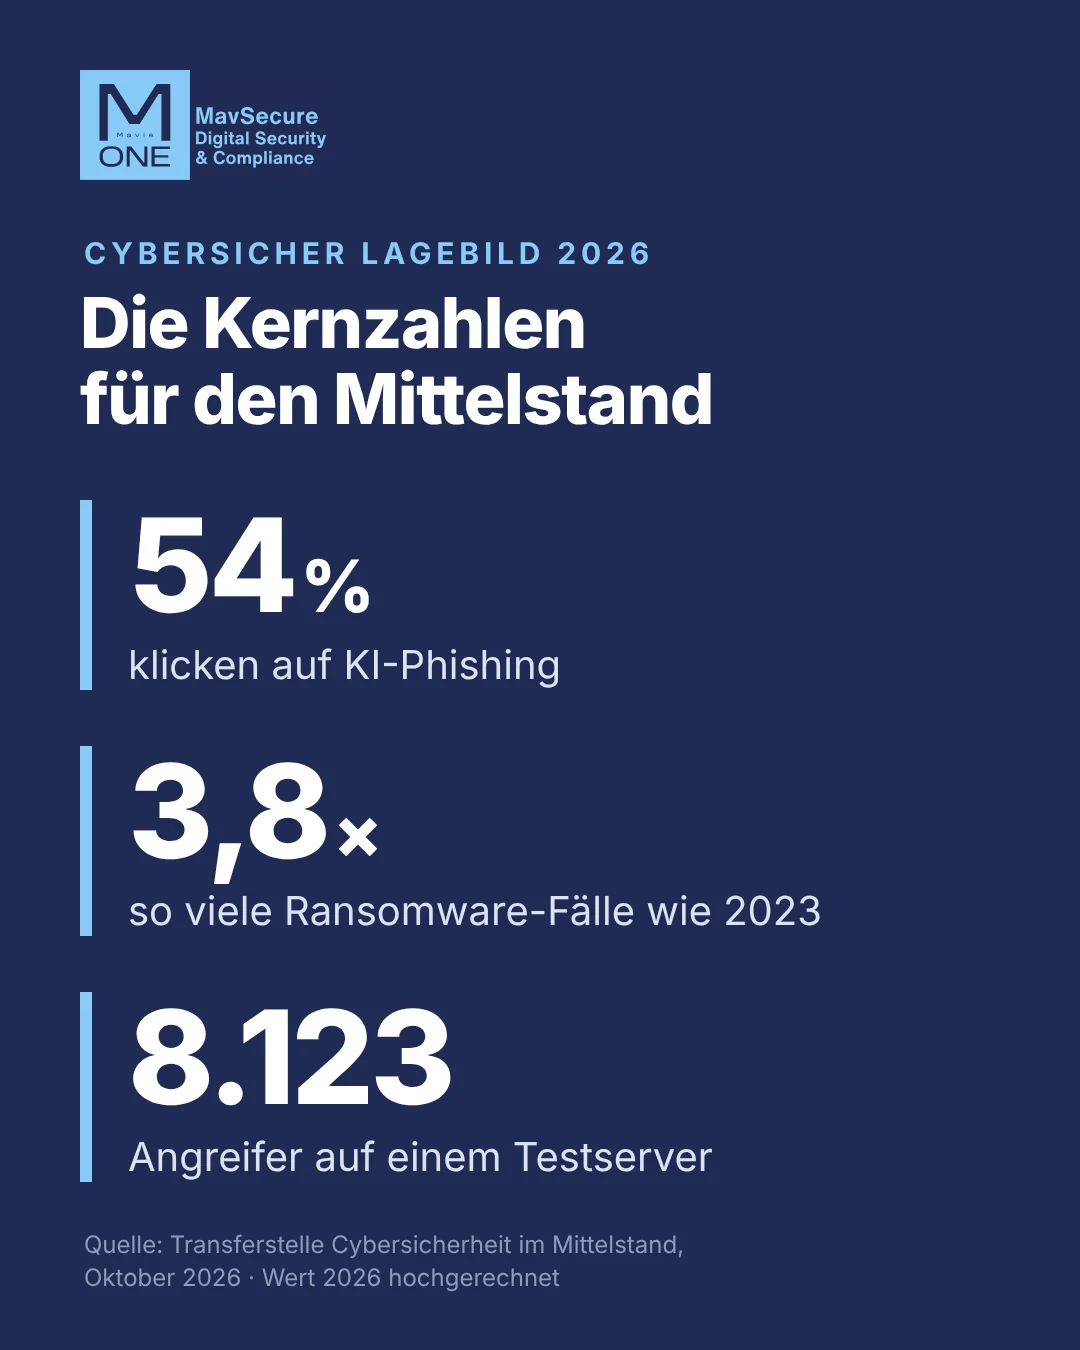
Kurz gesagt: Das neue „CYBERsicher Lagebild“ der Transferstelle Cybersicherheit im Mittelstand (Oktober 2026) zeigt, dass Angriffe auf kleine und mittlere Unternehmen besser, häufiger und billiger werden. KI schreibt Phishing-Mails, auf die jeder Zweite hereinfällt. Die Zahl der bekannt gewordenen Ransomware-Angriffe auf deutsche KMU hat sich seit 2023 fast vervierfacht. Die gute Nachricht: Die wirksamsten Gegenmaßnahmen sind weiterhin die Grundlagen. Man muss sie nur konsequent umsetzen.
Das Lagebild wird vom Mittelstandsverband BVMW und dem FZI Forschungszentrum Informatik im Rahmen von Mittelstand-Digital erstellt. Wir haben die wichtigsten Ergebnisse zusammengefasst und eingeordnet, was sie für Ihr Unternehmen bedeuten.
KI-Phishing wirkt
Den Satz „Achten Sie auf Rechtschreibfehler“ kann man aus Schulungen streichen. Auch das BSI weist darauf hin, dass Kriminelle heute einwandfreie Phishing-Nachrichten erstellen. Die im Lagebild zitierten Studien zeigen den Unterschied deutlich:
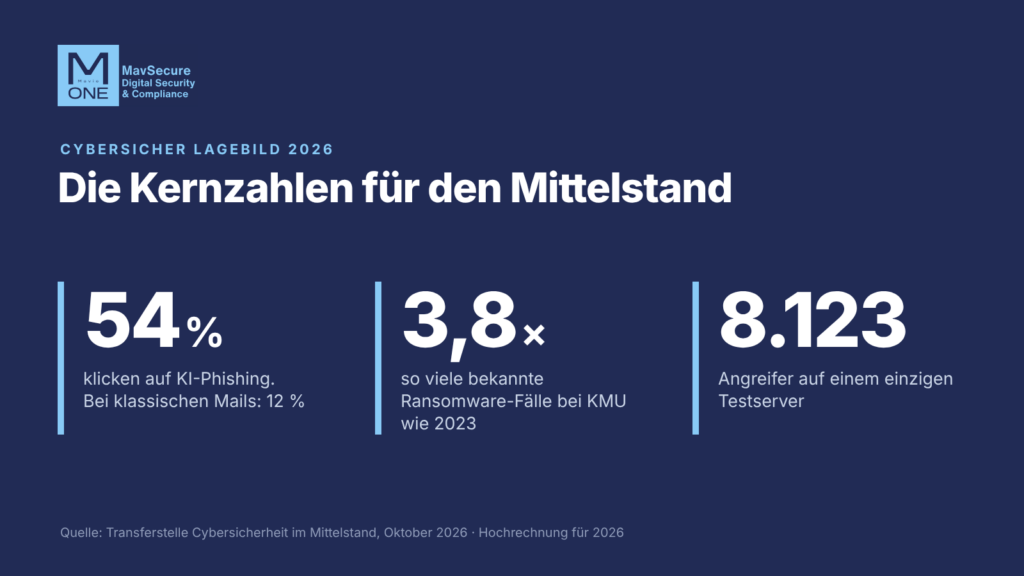
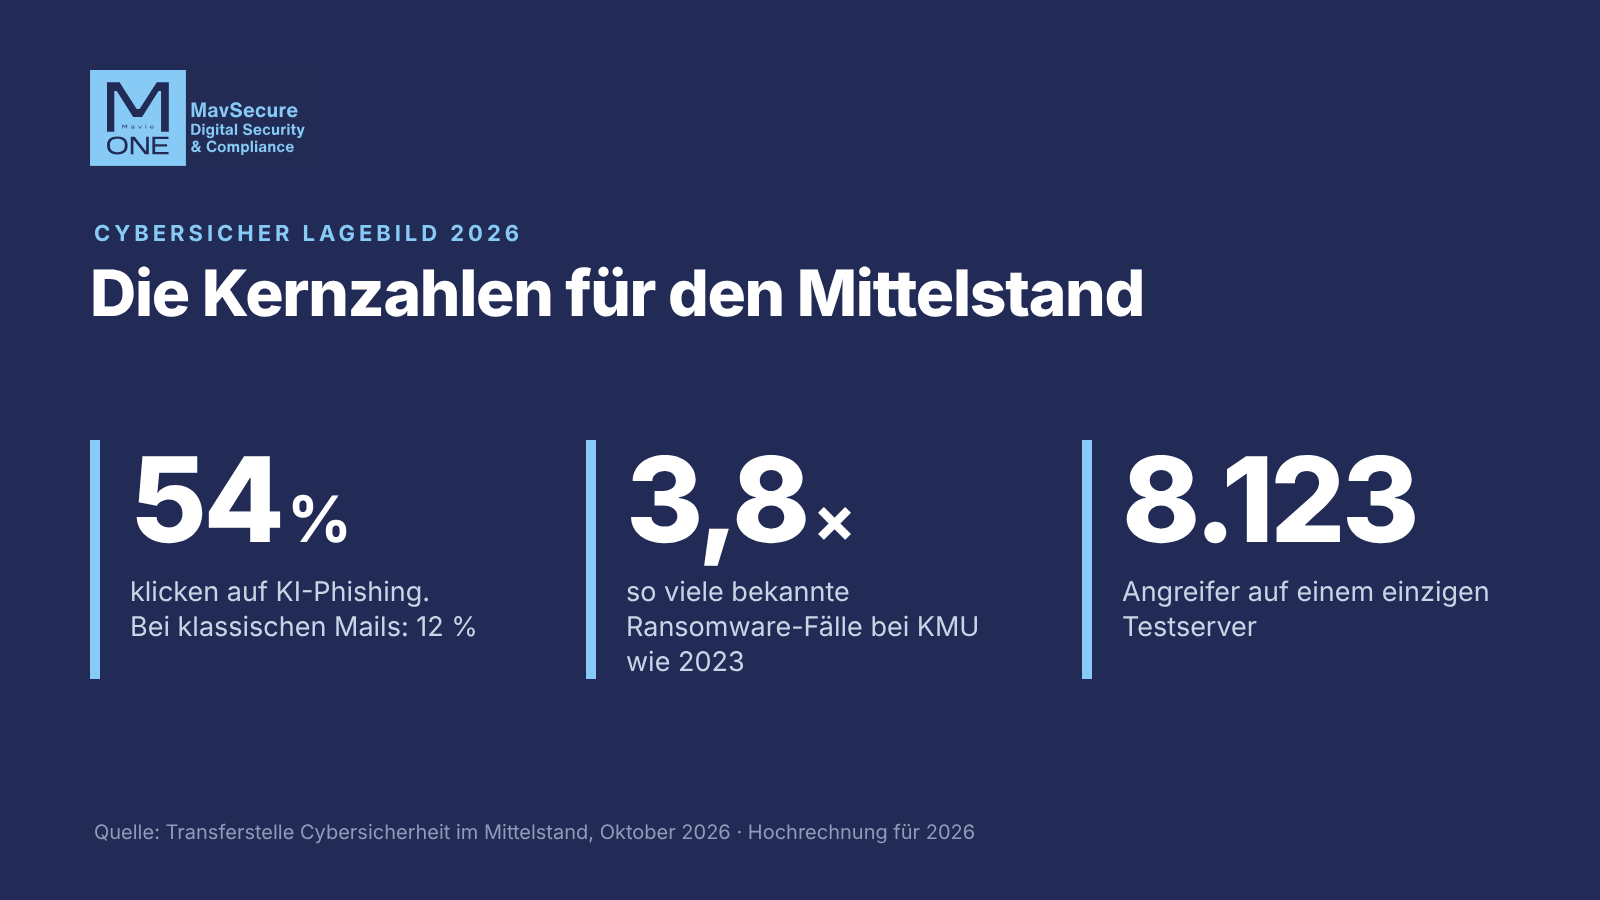
- Auf generische Phishing-Mails klicken rund 12 Prozent der Empfänger.
- Auf vollautomatisch von KI erstellte, persönlich zugeschnittene Mails (Spearphishing) klicken rund 54 Prozent, also genauso viele wie bei Mails, die menschliche Experten geschrieben haben.
- Bei Deepfakes sieht es nicht besser aus: 66 Prozent erkennen gefälschte Audioaufnahmen nicht, 58 Prozent halten geklonte Stimmen für menschlich, 43 Prozent erkennen gefälschte Videos nicht.
Was das heißt: Der Anruf „vom Chef“, der eine dringende Überweisung freigibt, ist keine Theorie mehr. Schützen Sie sich durch Abläufe statt durch Bauchgefühl. Zahlungen und Änderungen von Bankverbindungen sollten immer über einen zweiten, unabhängigen Kanal bestätigt werden, zum Beispiel per Rückruf unter der bekannten Nummer.
KI senkt die Hürde
Für komplexe Angriffe braucht man immer weniger Fachwissen. Angreifer nutzen KI, um verwundbare Systeme automatisch zu finden und anzugreifen. Laut Lagebild entdeckt KI neue Schwachstellen derzeit schneller, als öffentliche Datenbanken sie erfassen können. Unternehmen, die erst auf eine offizielle Warnung warten, haben also weniger Vorlauf als früher.
Eigene KI als Risiko
Rund 20 Prozent der deutschen KMU setzen KI ein, und das ist richtig so. Das Lagebild nennt aber auch die Risiken:
- 5 bis 10 Prozent der untersuchten KI-Anwendungen, etwa Chatbots auf Webseiten, gaben vertrauliche Dokumente, Adressen oder Geschäftsgeheimnisse preis.
- Anwendungen, die per „Vibe-Coding“ entstehen (die KI schreibt den Code nach Beschreibung), haben laut einer zitierten Studie bis zu 20-mal mehr Sicherheitslücken als konventionell entwickelte Software.
Was das heißt: Legen Sie fest, welche KI-Werkzeuge mit welchen Daten genutzt werden dürfen. Lassen Sie selbst gebaute Tools prüfen, bevor sie mit Kundendaten arbeiten oder öffentlich erreichbar sind.
Jeder wird angegriffen
Die Transferstelle betreibt einen sogenannten Honeypot. Das ist ein Server, der wie ein echtes System aussieht und Angreifer anlockt. Innerhalb des Auswertungszeitraums versuchten 8.123 verschiedene Angreifer, in das System einzudringen. Am häufigsten zielten sie auf Fernzugänge: Telnet (22,3 %), SSH (16,7 %) und RDP, also den Windows-Remotedesktop (9,6 %). Neben Standardnamen wie „admin“ oder „root“ probierten sie auch Zugangsdaten aus, die auf das Unternehmen zugeschnitten waren.
Bei jedem zweiten Angriff sollte Cryptojacking-Software installiert werden. Sie nutzt die Rechenleistung des Opfers, um Kryptowährung zu schürfen. Verschlüsselungstrojaner tauchten dagegen selten auf. Die Autoren vermuten, dass Angreifer zunächst unauffällig eindringen und erst bei lohnenden Zielen verschlüsseln.
Was das heißt: „Wir sind zu klein, uns greift keiner an“ stimmt nicht. Angreifer suchen nicht nach Firmennamen, sondern nach offenen Türen. Fernzugänge gehören hinter ein VPN und sollten mit Zwei-Faktor-Anmeldung geschützt sein. Ein Passwortmanager sorgt für lange, zufällige Passwörter.
Ransomware fast 4-fach
Die bekannt gewordenen Ransomware-Angriffe auf deutsche KMU sind stark gestiegen. Setzt man 2023 als Ausgangswert gleich 100 Prozent, lag der Wert 2024 bei 162 Prozent, 2025 bei 281 Prozent und für 2026 laut Hochrechnung bei 382 Prozent. Ein Grund dafür ist „Ransomware-as-a-Service“: Fertige Erpressungssoftware wird im Darknet vermietet, sodass auch technisch wenig versierte Täter sie einsetzen können. Fast die gesamte beobachtete Schadsoftware zielt auf Windows-Systeme.
Was das heißt: Ihre Datensicherung entscheidet, ob ein Angriff ein schlechter Tag oder eine Existenzkrise wird. Bewährt hat sich die 3-2-1-Regel: drei Kopien auf zwei verschiedenen Medien, davon eine außer Haus. Genauso wichtig ist, die Wiederherstellung regelmäßig zu testen.
Konflikte treffen KMU
DDoS-Angriffe auf deutsche Ziele nehmen im Zusammenhang mit geopolitischen Konflikten zu. Mittelständische Unternehmen werden dabei oft zum Kollateralschaden, und zwar besonders dann, wenn sie leicht angreifbar sind, etwa durch schlecht geschützte Fernzugänge oder veraltete Software. Hinzu kommt die Abhängigkeit: 66 Prozent der deutschen KMU fühlen sich stark von nicht-europäischen Softwareanbietern abhängig.
Die Lücke: Schulungen
In der Selbsteinschätzung von 1.190 Unternehmen bewerten 81 Prozent ihre Datensicherung positiv. Bei den Sicherheitsschulungen sind es nur 55 Prozent. Das passt zu den Anfragen an die CYBERsicher Notfallhilfe: Der häufigste Grund ist menschliches Fehlverhalten (20 %), meist ein Klick auf einen unbekannten Link. Danach folgen verdächtige Mails (17 %). In 11 Prozent der Fälle ging es um Erpressung, knapp die Hälfte davon durch Ransomware.
Bemerkenswert ist außerdem, dass 56 Prozent der befragten Unternehmen gesetzliche Pflichten wie NIS2 befürworten. Das NIS2-Umsetzungsgesetz gilt in Deutschland seit dem 6. Dezember 2025 und betrifft unmittelbar rund 29.500 Unternehmen. Für Hersteller digitaler Produkte folgt der Cyber Resilience Act: Er gilt für neue Produkte ab dem 11. Dezember 2027.
Fünf Maßnahmen, die wirken
Das Lagebild klingt bedrohlich, doch das Fazit der Autoren ist nüchtern: Backups, Updates und starke Anmeldeverfahren bleiben auch im KI-Zeitalter der beste Schutz. Aus unserer Erfahrung in Audits sind das die fünf Hebel mit der größten Wirkung:
- Fernzugänge schließen oder absichern: Kein RDP, SSH oder Telnet direkt aus dem Internet. Nur über VPN und mit Zwei-Faktor-Anmeldung.
- Datensicherung testen: Nicht nur sichern, sondern die Wiederherstellung üben. Mindestens eine Kopie muss offline oder unveränderbar sein.
- Zahlungsprozesse absichern: Neue Bankverbindungen und dringende Überweisungen immer über einen zweiten Kanal bestätigen lassen.
- Mitarbeitende schulen, und zwar realistisch: mit aktuellen Beispielen für KI-Phishing und Deepfake-Anrufe statt mit Rechtschreibfehler-Folien.
- KI-Nutzung regeln: Welche Werkzeuge mit welchen Daten genutzt werden dürfen, gehört in eine kurze, verbindliche Richtlinie.
Wo stehen Sie?
Mit unserem kostenlosen IT-Sicherheitscheck erhalten Sie in fünf Minuten eine erste Einschätzung. Für eine belastbare Antwort gibt es die MavSecure-Standortbestimmung nach dem Verfahren des ITQ. Sie zeigt, wo Ihr Unternehmen steht, ob NIS2 greift und welche Maßnahmen zuerst kommen. Für die Beratung ist eine BAFA-Förderung möglich.
Auch die Transferstelle Cybersicherheit im Mittelstand bietet kostenfreie Angebote an, etwa die CYBERsicher Notfallhilfe für den Ernstfall. Sie möchten wissen, was die Ergebnisse konkret für Ihr Unternehmen bedeuten? Vereinbaren Sie ein unverbindliches Erstgespräch.
Quelle
- Transferstelle Cybersicherheit im Mittelstand (Der Mittelstand, BVMW e.V. / FZI Forschungszentrum Informatik): CYBERsicher Lagebild – Die aktuelle Bedrohungslage für kleine und mittlere Unternehmen in Deutschland, Oktober 2026. Zum Lagebild (PDF-Download)
Stand: November 2026. Alle Zahlen stammen aus dem Lagebild und den dort zitierten Studien. Dieser Beitrag ersetzt keine Rechtsberatung.