Kurz gesagt: Ja, Informationssicherheit ist für fast jedes mittelständische Unternehmen relevant – auch für die, die nicht unter NIS2 fallen. Nicht wegen der Paragrafen, sondern weil ein einziger erfolgreicher Angriff den Betrieb tagelang lahmlegen kann und weil Kunden, Versicherer und Auftraggeber immer häufiger nachweisbare Sicherheit verlangen. Richtig umgesetzt ist das kein Papierstapel, sondern ein schlanker Prozess, der Ausfälle verhindert und Aufträge sichert.
In Gesprächen mit Geschäftsführerinnen und Geschäftsführern hören wir immer wieder dieselben fünf Einwände. Hier sind unsere ehrlichen Antworten.
1. „Ist Informationssicherheit für mein Unternehmen überhaupt relevant?“
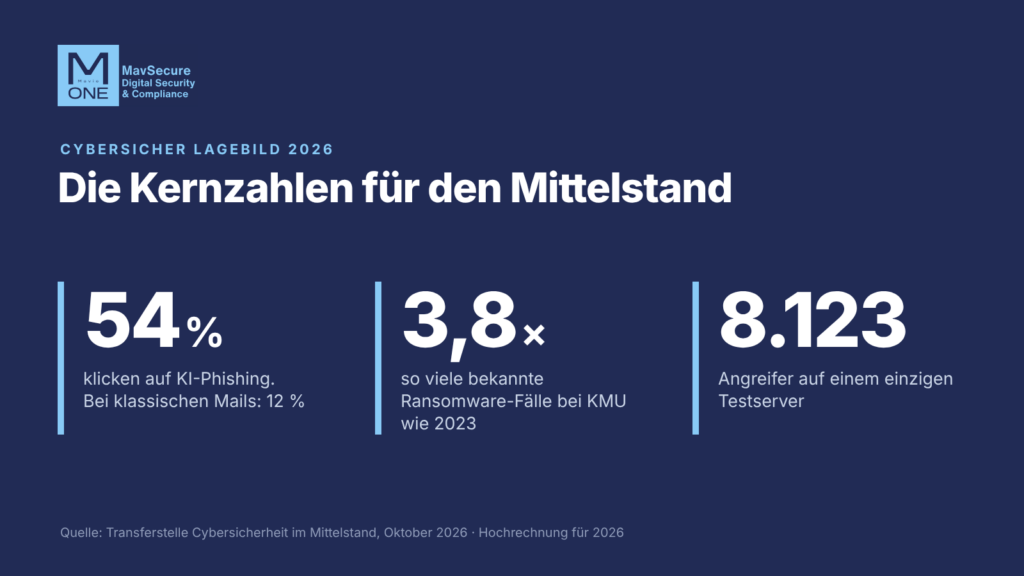
Ja – sobald Ihr Unternehmen mit E-Mails, Kundendaten, einer Buchhaltungssoftware oder vernetzten Maschinen arbeitet. Das trifft auf praktisch jeden Betrieb zu. Die Bitkom-Studie „Wirtschaftsschutz 2026“ beziffert den Schaden für die deutsche Wirtschaft auf 211 bis 270,8 Milliarden Euro pro Jahr, rund 76 Prozent davon entfallen auf Cyberangriffe. 45 Prozent der befragten Unternehmen sehen ihre Existenz durch einen erfolgreichen Cyberangriff bedroht – und nur 43 Prozent fühlen sich sehr gut vorbereitet.
Angreifer suchen sich ihre Ziele selten nach Größe aus, sondern nach Gelegenheit: ein nicht aktualisierter Server, ein Passwort ohne zweiten Faktor, eine gefälschte Rechnung, die durchgeht. Gerade mittelständische Unternehmen ohne eigene Sicherheitsabteilung sind deshalb attraktiv.
2. „NIS2 ist für uns nicht relevant.“
Das kann stimmen – sollte aber geprüft und nicht vermutet werden. Das NIS2-Umsetzungsgesetz gilt in Deutschland seit dem 6. Dezember 2025 und betrifft rund 30.000 Unternehmen in 18 Sektoren. Als „wichtige Einrichtung“ gilt ein Unternehmen in einem der betroffenen Sektoren bereits ab 50 Beschäftigten oder ab 10 Millionen Euro Umsatz und Bilanzsumme. Die Registrierungsfrist beim BSI ist am 6. März 2026 abgelaufen; bis dahin hatten sich nur rund 38,5 Prozent der betroffenen Unternehmen registriert. Viele wissen also gar nicht, dass sie betroffen sind.
Und selbst wenn Sie nicht direkt betroffen sind: Zu den Pflichtmaßnahmen der betroffenen Unternehmen gehört die Sicherheit der Lieferkette. In der Praxis heißt das: Ihre Kunden, die unter NIS2 fallen, werden ihre Lieferanten und Dienstleister nach deren Sicherheitsniveau fragen – per Fragebogen, Vertragsklausel oder Audit. Wer dann nichts vorweisen kann, hat im Wettbewerb einen Nachteil.
3. „Ist das nicht nur wieder eine Auflage, um uns Unternehmer zu ärgern?“
Wir verstehen den Frust – die Liste an Pflichten für den Mittelstand ist lang. Bei NIS2 lohnt sich trotzdem ein zweiter Blick: Das Gesetz verlangt im Kern das, was jede vorsichtige Geschäftsführung ohnehin wissen sollte – Welche Systeme sind geschäftskritisch? Was passiert, wenn sie ausfallen? Wer reagiert wie im Ernstfall? Neu ist vor allem, dass die Geschäftsleitung die Verantwortung nicht mehr an die IT delegieren kann: Sie muss die Maßnahmen billigen, überwachen und sich regelmäßig schulen lassen. Bei Verstößen drohen wichtigen Einrichtungen Bußgelder bis 7 Millionen Euro oder 1,4 Prozent des weltweiten Jahresumsatzes.
Die Auflage ist also nicht der eigentliche Grund. Der eigentliche Grund ist, dass ein Ausfall von Produktion, Warenwirtschaft oder E-Mail jeden Tag Geld kostet – mit oder ohne Gesetz.
4. „Das ist doch nur noch mehr Verwaltung – Papier, das im Ordner liegt.“
Leider ist das oft so – und genau das ist der Fehler. Ein Sicherheitskonzept, das einmal geschrieben und dann abgeheftet wird, schützt niemanden. Wirksame Informationssicherheit ist ein schlanker, wiederkehrender Ablauf:
- Standort bestimmen: Wo steht das Unternehmen heute, wo sind die größten Risiken?
- Prioritäten setzen: Die wenigen Maßnahmen zuerst umsetzen, die das meiste Risiko senken – zum Beispiel Datensicherung prüfen, Zwei-Faktor-Anmeldung, Notfallplan.
- Dranbleiben: Regelmäßig prüfen, ob die Maßnahmen wirken, und nachsteuern.
Dokumentation gehört dazu – aber nur so viel, wie für Nachweise gegenüber Behörden, Kunden oder Versicherern nötig ist. Das Ziel ist ein Unternehmen, das im Ernstfall weiß, was zu tun ist, nicht ein voller Ordner.
5. „Was bringt mir das? Dadurch verdiene ich keinen Euro mehr.“
Direkt nicht – Informationssicherheit ist wie eine Bremse am Auto: Sie macht nicht schneller, aber sie erlaubt es, schnell zu fahren. Der wirtschaftliche Nutzen zeigt sich an vier Stellen:
- Ausfälle vermeiden: Jeder Tag Stillstand nach einem Angriff kostet Umsatz, Lohn und Vertrauen. Vorbeugen ist fast immer günstiger als wiederherstellen.
- Aufträge sichern: Größere Kunden und öffentliche Auftraggeber fragen zunehmend nach nachweisbarer Sicherheit. Wer sie belegen kann, bleibt im Rennen.
- Versicherbarkeit: Cyberversicherer fragen in der Regel Mindeststandards ab, bevor sie versichern – und davon hängen Prämie und Leistung ab.
- Haftung begrenzen: Wer als Geschäftsführung nachweislich angemessen vorsorgt, steht im Schadensfall deutlich besser da.
Hinzu kommt: Der Einstieg kann gefördert werden. Für die Standortbestimmung bei MavSecure ist eine BAFA-Förderung möglich.
Wie fange ich an, ohne mich zu verzetteln?
- In 5 Minuten einordnen: Mit unserem kostenlosen IT-Sicherheitscheck beantworten Sie vier Fragen und erhalten sofort eine erste Einschätzung – ohne Technikwissen.
- Klarheit schaffen: Die MavSecure-Standortbestimmung nach dem Verfahren des ITQ zeigt, wo Ihr Unternehmen steht, ob NIS2 greift und welche Maßnahmen zuerst kommen.
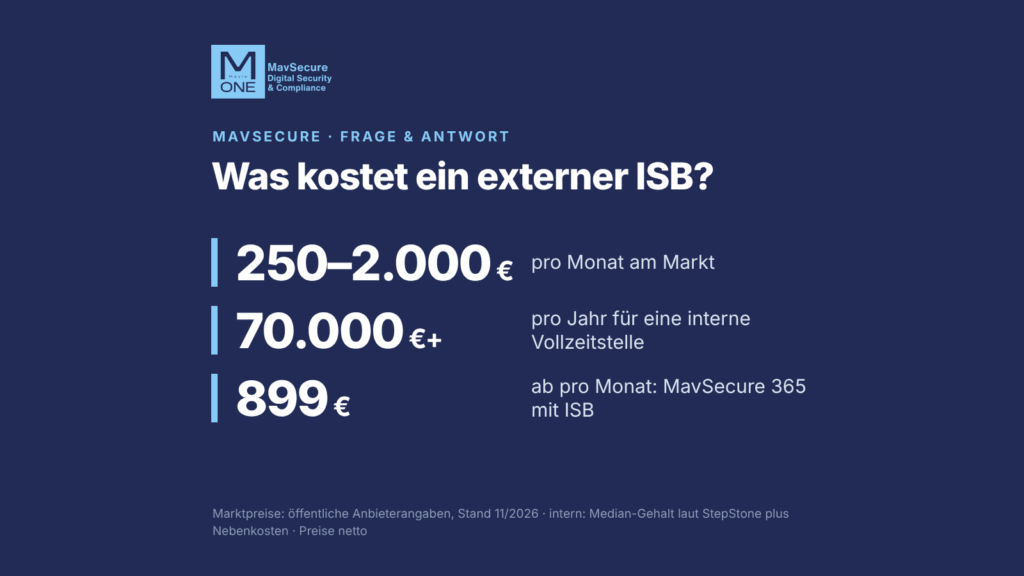
- Dauerhaft absichern: Mit einem festen Monatspreis ab 249 Euro begleiten wir die Umsetzung oder übernehmen die Rolle des externen Informationssicherheitsbeauftragten. Alle Details finden Sie unter Pakete & Preise.
Sie möchten wissen, ob und wie stark Ihr Unternehmen betroffen ist? Vereinbaren Sie ein unverbindliches Erstgespräch.
Quellen
- Bitkom / Bundesamt für Verfassungsschutz: Vorstellung der Studie „Wirtschaftsschutz 2026“ (26.08.2026)
- TÜV NORD: NIS2-Umsetzungsgesetz: Pflichten, Fristen und der Weg zur Umsetzung
Stand: Oktober 2026. Dieser Beitrag ersetzt keine Rechtsberatung.